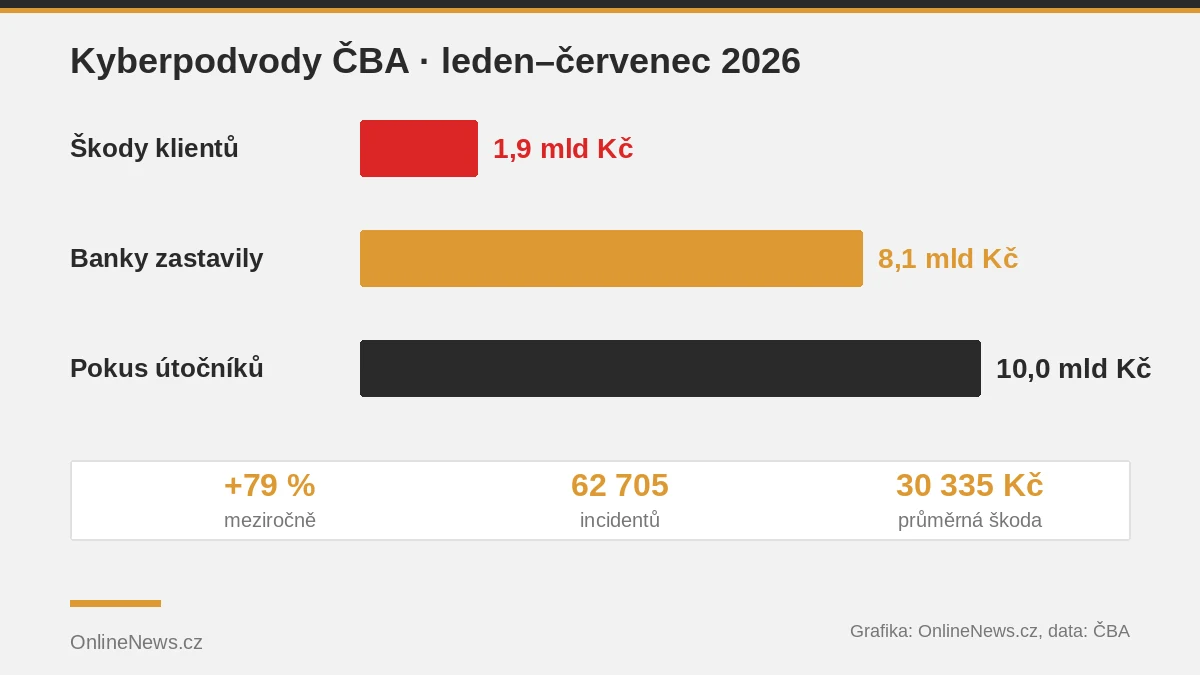
Za prvních sedm měsíců roku 2026 způsobili internetoví podvodníci klientům českých bank škody za 1,9 miliardy Kč, meziročně o 79 % víc. Incidentů bylo 62 705 (nárůst o pětinu), průměrná škoda na klienta stoupla na 30 335 Kč. Údaje zveřejnila Česká bankovní asociace 10. září; shrnuje je i zpráva ČTK / České noviny a přehled na cbaonline.cz.
Co se stalo
Celkem se útočníci pokusili získat víc než 10 miliard Kč. Bankovní systémy podle ČBA zastavily transakce za 8,1 miliardy Kč, tedy asi 81 % ohrožených peněz. Prezident ČBA Aleš Blažek uvedl, že podvodníci stále víc sázejí na sociální inženýrství: tlačí na čas, vyvolávají strach a vydávají se za bankéře, policisty nebo investiční poradce.
K nejčastějším typům podvodů patří podle náměstka policejního prezidenta Tomáše Kubíka podvodné telefonáty, SMS zprávy a falešné internetové stránky. Nejvyšší škody mívají falešné investice. Policie za osm měsíců evidovala 16 146 skutků v kyberprostoru; online kriminalita tvoří 13,6 % registrované trestné činnosti.
Co to znamená pro vás
- Bankéř ani policista po telefonu nechtějí PIN, hesla ani „přesun peněz na bezpečný účet“.
- U investic platí: vysoký a „jistý“ výnos bez rizika je varování. Ověřte firmu v seznamech ČNB.
- ČBA spustila 6. ročník kampaně #nePINdej! s aktualizovaným Kybertestem včetně AI a deepfake ukázek.
- Podezřelou platbu ihned zastavte v aplikaci banky a volejte její linku z čísla na kartě / webu banky, ne z SMS.
Zdroje
- ČTK / České noviny: Škoda z kyberpodvodů 1,9 mld. Kč (10. 9. 2026)
- ČBA Online: E-šmejdi zaútočili na 10 miliard (září 2026)
Foto: Kristin Hardwick, Wikimedia Commons, CC0 (ilustrační snímek) – zdroj