„Překročil jste povolenou rychlost, uhraďte pokutu 500 Kč.“ Takovou SMS dostávají lidé po celém Česku už od jara. Podle policejního varování, které 9. října převzal web i60.cz, cílí aktuální vlna nejen na údaje k platební kartě, ale hlavně na bankovní identitu.
Policie ČR pokuty takto nevybírá a odkazy k platbě v SMS neposílá. Upozorňuje na to i NÚKIB, který kampaň popsal už v květnu.
Proč je bankovní identita horší než karta
Odkaz vede na stránku, která vypadá jako Portál občana. Kdo se na ní „přihlásí bankou“, dá útočníkovi údaje, kterými se může prokazovat jeho jménem. Podle policie tak podvodníci zakládají bankovní účty nebo sjednávají půjčky a škody často dosahují statisíců. Oběť pak bývá přesměrována na skutečný státní web, aby celá věc vypadala důvěryhodně.
Jak podvodnou adresu poznat
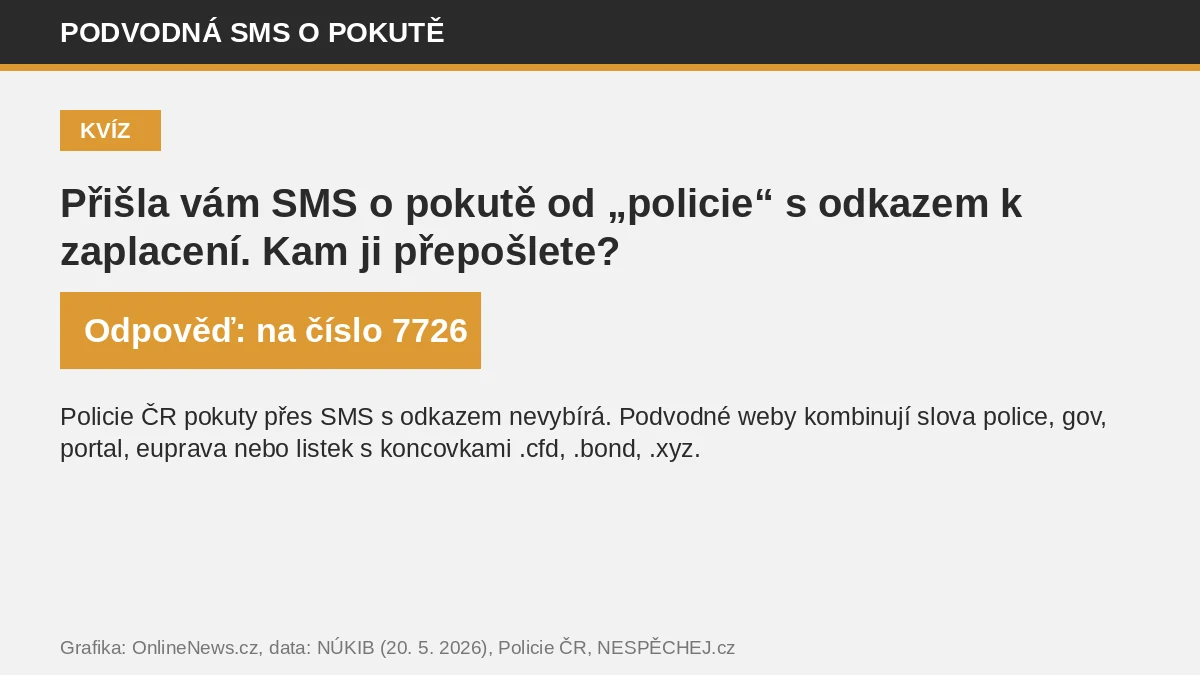
NÚKIB uvádí, že domény útočníků kombinují slova jako „police“, „gov“, „portal“, „euprava“ nebo „listek“ s neobvyklými koncovkami .cfd, .bond nebo .xyz. Konkrétní adresy se ale mění. Spolehlivější je jednoduché pravidlo: Portál občana nikdy neotevírejte z odkazu v SMS, adresu napište sami.
Co dělat
- Jen jste SMS dostali: neklikejte, číslo zablokujte a zprávu přepošlete na 7726. Tuto cestu podle NESPĚCHEJ.cz doporučují policie, CSIRT.CZ i ČTÚ.
- Klikli jste, ale nic nevyplnili: stránku zavřete.
- Zadali jste kartu nebo přihlášení do banky: okamžitě volejte banku, nechte zablokovat kartu a zkontrolujte pohyby. Pokud přijdete o peníze, podejte i oznámení na policii.
Zdroje
- NÚKIB: Upozornění na smishingovou kampaň (20. 5. 2026)
- i60.cz / Policie ČR: Tváří se jako pokuta (9. 10. 2026)
- NESPĚCHEJ.cz: Policie varuje před falešnými esemeskami
- Policie ČR: Smishing
Foto: Helar Lukats, Wikimedia Commons, CC BY-SA 4.0 (ilustrační snímek) – zdroj