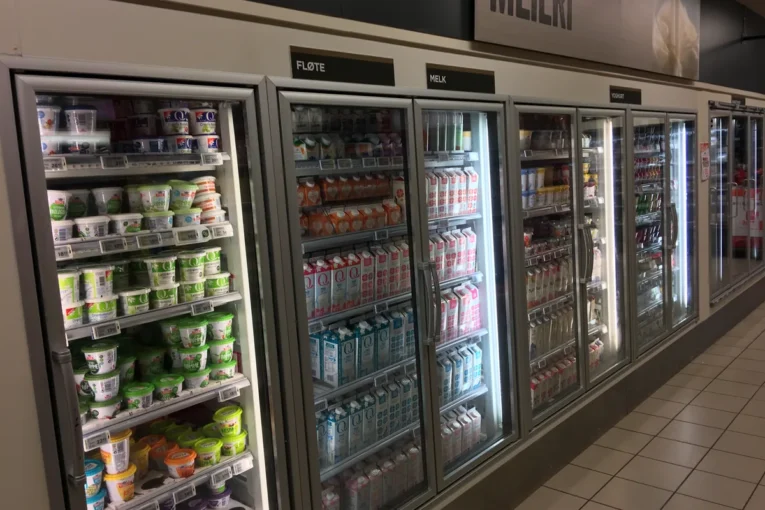
Ve Francii se v noci z neděle 11. na pondělí 12. října rozpálilo zhruba 700 supermarketových chladicích systémů. Zboží se zkazilo, někde začala hořet elektroinstalace. Útočníci nepotřebovali nic sofistikovaného. Stačily jim staré ovladače připojené k internetu a hesla, která si mohl spočítat kdokoli.
Podle francouzských úřadů, jak je cituje Ars Technica, útočníci pronikli do řídicích jednotek, přes které technici na dálku spravují celé chladicí soustavy obchodů. Zapnuli odmrazování a nechali ho běžet tak dlouho, až teplota v lednicích vystoupala až k 50 °C. Než si toho někdo všiml, potraviny byly ztracené. Zasaženy měly být podle zpráv i obchody ve Španělsku, Portugalsku, Polsku, Německu a Belgii.
Ve Francii šlo podle ministra financí Rolanda Lescura, jak ho cituje AP, zhruba o 700 z 10 tisíc supermarketů v zemi. Útok podle France 24 zasáhl prodejny Intermarché/Netto, Coopérative U, E.Leclerc a Monoprix, Carrefour hlásil 80 obchodů. Pařížská prokuratura zahájila z vlastního podnětu vyšetřování.
Známé chyby, nezáplatované ovladače
Všechny tři modely ovladačů, o kterých se v souvislosti s útokem mluví – od dánské firmy Danfoss a od amerického Copelandu a jeho značky Dixell – měly podle bezpečnostních upozornění kritické zranitelnosti, které umožňují přihlásit se na dálku s právy administrátora. U ovladačů Danfoss se například až donedávna používalo heslo, které se mění každý den, ale počítá se podle data přímo ve veřejně dostupném firmwaru. Kdo si kód rozebral, mohl si heslo spočítat pro jakékoli zařízení bez aktualizace. A bylo stejné pro stovky či tisíce obchodů.
Copeland v e-mailu pro Ars Technica přiznal zranitelnost v „ukončené generaci ovladačů“ a uvedl, že s klienty pracuje na prevenci. Danfoss podle francouzských médií uvádí, že většina zasažených zařízení jsou starší modely s ukončenou podporou bez bezpečnostních aktualizací. Francouzský CERT-FR vydal varování před kompromitací ovladačů Danfoss řad AK-SM a AK-SC i systémů Copeland a Dixell xweb.
Varování přišla předem
Bezpečnostní firma Claroty na riziko podle Ars Technica upozorňovala už loni v říjnu, americká agentura CISA letos v únoru. Britská společnost Pen Test Partners po útoku shrnula, co by stačilo: odpojit ovladače z veřejného internetu, vzdálený přístup dát za VPN a seznam povolených IP adres, nenechávat zařízení dodavatelů na jejich vlastním připojení, změnit výchozí hesla a aktualizovat firmware.
Nic z toho není nové ani drahé. Ars Technica odhaduje ztráty na desítky až stovky milionů eur, samotná skupina Intermarché podle La Dépêche mluví o několika desítkách milionů. Kdo za útokem stojí, zatím není jasné; k činu se nikdo nepřihlásil. Ve hře je masový vandalismus i státní aktér, který zkoušel, jak rozsáhlý zmatek dokáže v Evropě vyvolat.
Stejná technika stojí i v českých obchodech
Chladicí technika stejných výrobců je běžná i v českých obchodech, skladech a provozech. Nevíme, zda byly zasaženy i tuzemské řetězce – o žádném českém případu jsme nenašli zprávu. To ale neznamená, že tu podobně otevřená zařízení nejsou.
Tenhle útok je učebnicový příklad toho, proč se bezpečnost „chytrých“ zařízení nedá nechat na dodavateli. Lednice ani klimatizace nikdo nepovažuje za IT. Nekoupí je IT oddělení, nespravuje je IT oddělení a často o nich ani neví. Přitom jsou připojené k internetu a mají přístup k fyzickému světu – k teplotě, proudu, ventilům. Novela zákona o kybernetické bezpečnosti podle evropské směrnice NIS2 sice rozšiřuje okruh firem, které musí bezpečnost řešit, ale kontrola nad konkrétní krabičkou v zadní místnosti obchodu zůstane vždy na provozovateli.
Kontrolní seznam pro provozovatele
- Zjistěte, která technologická zařízení (chlazení, vzduchotechnika, kamery) jsou dostupná z internetu.
- Vzdálený přístup jen přes VPN a z povolených adres.
- Změňte výchozí a sdílená hesla, vyžádejte si od servisní firmy aktualizace firmwaru.
- Zařízení s ukončenou podporou plánujte vyměnit, ne „nechat dožít“.
- Nastavte upozornění na neobvyklé teploty – útok se pak dá zachytit dřív, než se zboží zkazí.
Zdroje
- Ars Technica: Fridge hack costing millions and sparking fires stemmed from poor security (14. 10. 2026)
- CERT-FR: CERTFR-2026-ALE-012 – Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (12. 10. 2026)
- AP: Cyberattack hits 700 supermarkets in France
- France 24: Des supermarchés français victimes d’une cyberattaque (12. 10. 2026)
- La Dépêche: Cyberattaque dans les supermarchés (14. 10. 2026)